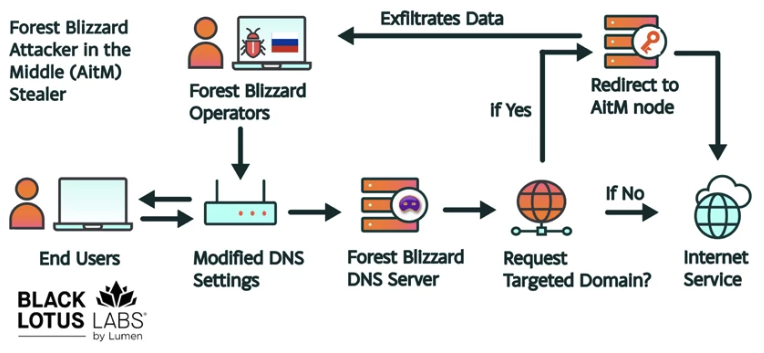
Ruská vojenská rozvědka GRU, sledovaná jako APT28 neboli Forest Blizzard, kompromitovala přes 18 000 routerů pro malé kanceláře a domácnosti po celém světě zneužitím známých zranitelností ve starších zařízeních MikroTik a TP-Link. Místo instalace malwaru hackeři tiše přenastavili DNS na servery pod svou kontrolou a zachytávali OAuth autentizační tokeny uživatelů Microsoft Office — čímž fakticky obešli vícefaktorové ověření.
Microsoft identifikoval více než 200 organizací a 5 000 spotřebitelských zařízení zasažených touto kampaní. Mezi primární cíle patřily vládní agentury včetně ministerstev zahraničních věcí a orgánů činných v trestním řízení. Uživatelé, kteří ignorovali varování o TLS certifikátech, byli přesměrováni na falešné přihlašovací stránky napodobující Microsoft Outlook Web Access, což útočníkům umožnilo krást hesla, e-maily a autentizační tokeny ze zařízení ve stejné síti jako kompromitované routery.
Americké ministerstvo spravedlnosti a FBI provedly soudem autorizovanou operaci k narušení sítě kompromitovaných routerů GRU. Federální komunikační komise (FCC) rovněž oznámila, že přestane certifikovat spotřebitelské routery zahraniční výroby s odkazem na ohrožení národní bezpečnosti.