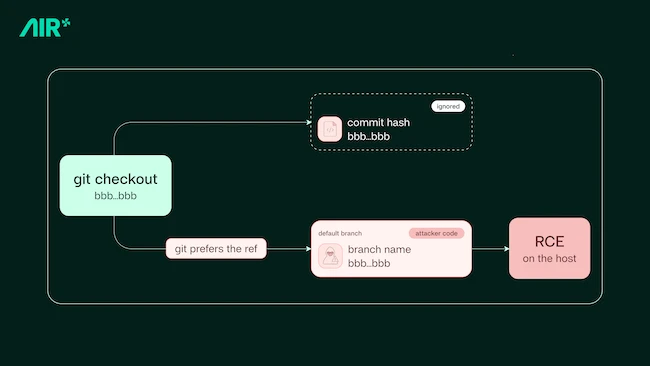
Bezpečnostní startup Air zveřejnil zranitelnost „Plugin4Shell“, tedy chybu umožňující vzdálené spuštění kódu bez jakékoli interakce uživatele. Týká se čtyř hlavních AI programovacích agentů: Claude Code od Anthropicu, Codexu od OpenAI, GitHub Copilotu a Gemini CLI od Googlu. Tržiště pluginů uzamykají každý plugin na prověřený hash commitu, ale agenti nikdy neověřují, že se checkout na tento commit skutečně dostal. Vlastník repozitáře může vytvořit větev pojmenovanou jako připnutý hash a nasměrovat ji na jiný kód, takže agent nainstaluje ten a přitom hlásí uzamčenou verzi.
Protože Claude Code i Codex ve výchozím nastavení automaticky aktualizují nainstalované pluginy, k podvržení připnutí není potřeba žádný zásah uživatele. Útočníci mohou buď publikovat neškodný plugin, který se později stane škodlivým, nebo převzít existující repozitář pluginu. Air chybu našel v květnu 2026 a dodavatele informoval v červnu.
Anthropic problém opravil ve verzi Claude Code 2.1.179 a OpenAI v Codexu 0.146.0. Google Gemini CLI ruší a odkazuje uživatele na prostředí Antigravity, které tímto útokem zasažené není, zatímco GitHub Copilot stále opravu nemá.